ホワイトペーパー・記事
サイバーセキュリティに関する記事は、順次公開され次第こちらに表示されます。
View More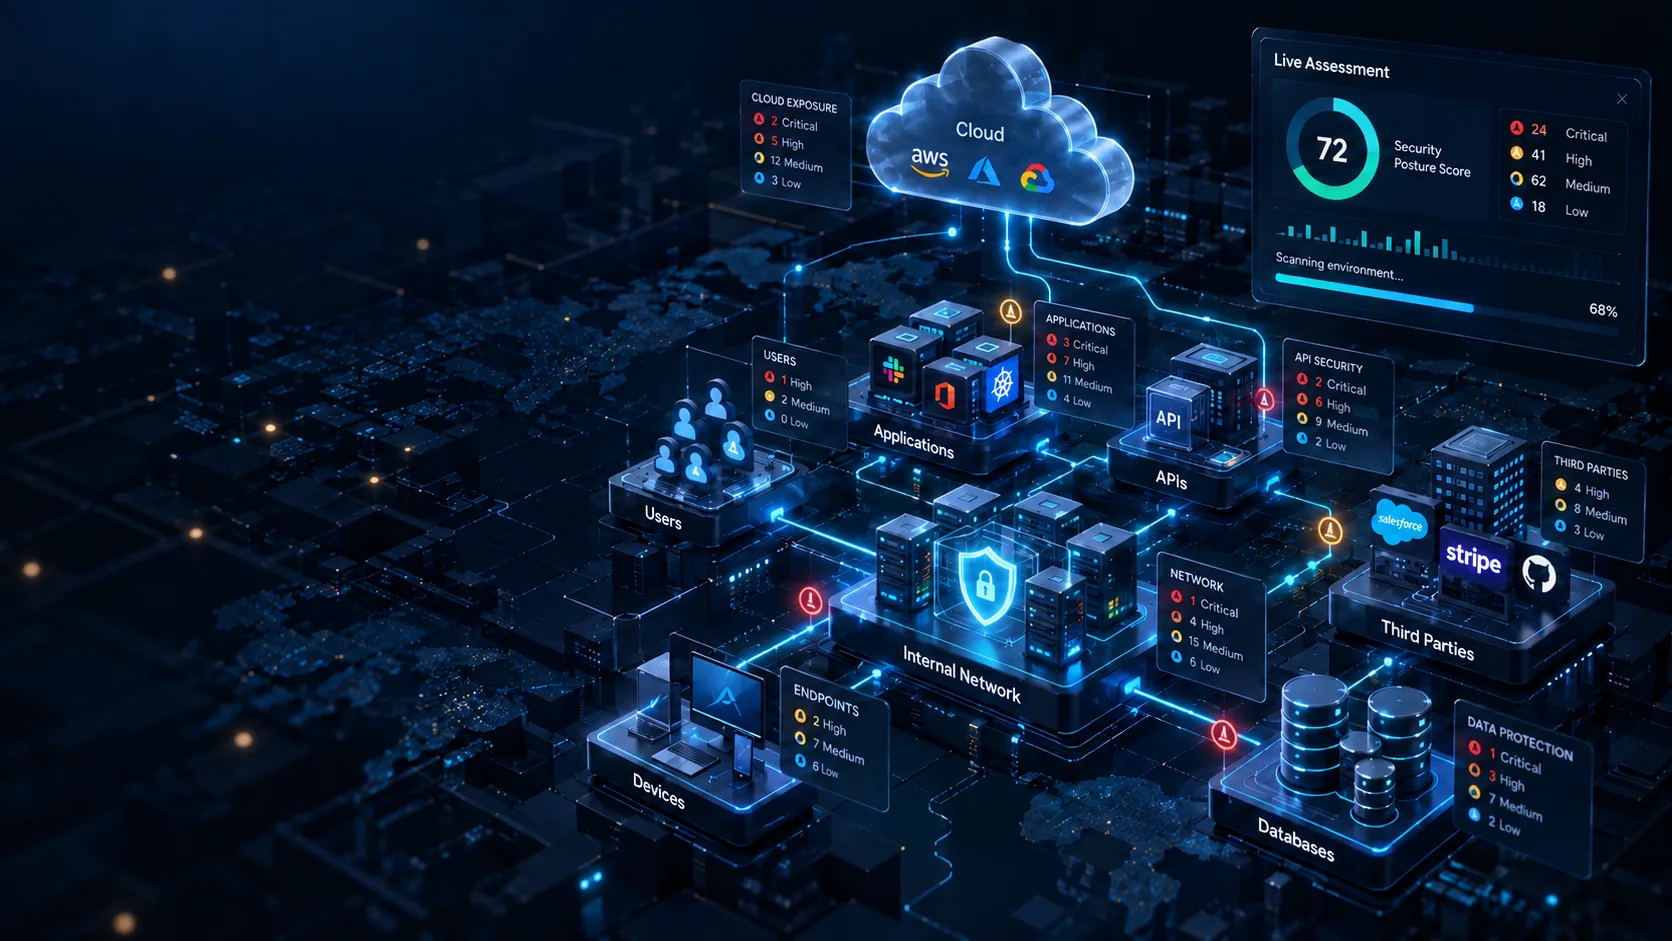
サイバーセキュリティ
セキュリティ監査、ペネトレーションテスト、 アーキテクチャレビュー、コンプライアンス対応、そして インシデント対応—技術者がそのまま動けて、 経営層が実際に読めるレポートとしてお渡しします。
お渡しするもの
どの関与も、最後は同じ一つのものに行き着きます。 合意したスコープ、用いた手法、証拠の付いた一つひとつの発見事項、 それに対して何をすべきか、そして閉じたことを確認する再テスト。 それらを収めた文書です。
セキュリティアセスメント—構成の例
発見事項と修正のレポート
深刻度は、当社が発見事項をどう格付けするかを表したものです—当社の手法であって、御社のシステムについての記述ではありません。当社はまだ見ていません。
二つの異なる問い
これらは別の仕事なので、ページも分けています。取り違えて買ってしまうのは、よくある、そして高くつく間違いだからです。
監査、ペネトレーションテスト、アーキテクチャレビュー、コンプライアンス対応、インシデント対応、そしてトレーニング。問いはいま、どこが露出しているのかであり、答えは証拠の付いたレポートとして届きます。
ゼロトラストのAIアーキテクチャ、役割ベースの権限、人による承認フロー、監査ログ、そして責任あるAIの方針。問いはこれを設計の時点で安全にするにはどうするかであり、見つけるべきものが生まれる前の話です。
AIセキュリティとガバナンススコープ
一つの関与が扱いうる九つの領域と、誰かが本気で見たときにそれぞれが実際に何を意味するのか。
御社のもので、インターネットから到達できるものすべて。誰も公開したつもりのなかったものを含みます—忘れられたサブドメイン、検証環境、露出した管理画面、移行のあと開いたままのストレージ。
認証、セッションの扱い、アカウント間のアクセス制御、インジェクション、設計されていない場所まで動かせてしまう業務ロジック。実際の侵害の多くは、一つの特殊な欠陥ではなく、ありふれた欠陥の連鎖です。
アプリや取引先の背後にあるエンドポイント。認可が強制ではなく前提になっていることが多く、IDを一つ増やすだけで他人のデータが静かに返ってくる場所です。
IDと権限の膨張、ネットワークの境界、鍵と秘密情報の扱い、そして事後にインシデントを再構成できるログ—あるいは、できないログ。
設計が全体として持ちこたえるかどうか。信頼境界、分離、一つの構成要素が侵害されたときの影響範囲。コードの中だけでなく、ホワイトボードの上で見ます。
御社のシステムやデータにアクセスできる第三者と、そこが侵害されたときに御社にとって何を意味するか。侵入経路としての比重が増しています。
ISO 27001、GDPR、SOC 2などに対して現在どの位置にいるか—買える認証としてではなく、ギャップと作業として示します。
起きる前の準備と、起きている最中の支援。封じ込め、何が起きたのかの把握、業務の再開、そして再発を防ぐための作り直し。
経理部門宛てのよく書けたメールは、いまも大半の技術的な攻撃より成功率が高く、これからもそうだからです。
スコープは何かを始める前に御社と合意します。そして九つを表面的に見るより、四つをきちんと見るほうを選びます。それがたいてい、動けるレポートと、しまい込まれるレポートの違いです。
手法
全部を読み終えてから動き出すのではなく、順番に対応できるようにするためです。これは当社の格付けの説明であって、御社の環境の説明ではありません。
いま悪用可能で、影響が深刻。リストの何よりも先に直すべきものです。レポートを待たず、その日のうちにお伝えします。
現実的に悪用可能か、機微なデータへ直接つながる経路。現在のサイクルに組み込みます。
悪用に特定の条件やアクセスを要するもの—組み合わさって「重大」を生む連鎖の環になることがよくあります。
単独では影響が限定的。レポートを分厚く見せるために盛るのではなく、低いものは低いと正直に報告します。
率直に言うと
セキュリティの提案書の多くは、侵害の統計と「インシデントが起きたらいくらかかるか」の数字から始まります。当社はそれを外しました。テスト自動化のページに削減率の数字がないのと同じ理由です—他社の業界レポートから引いた数字は、御社についての証拠ではありません。
この市場でもう一つ強く売られているのが、ロゴ入りPDFに収めたスキャナの出力です。自動のツールは本当に有用で、網羅性のために当社も動かします。ただしツールが見つけるのは既知のパターンだけで、御社の業務ロジックについて考えることも、その露出が実際に到達可能かを判断することも、「中」の発見事項を三つ連鎖させて重要な一つにすることもできません。その部分は人がやりますし、費用を払う価値があるのはそこです。
当社がお伝えするのは、御社のシステムで何を見つけ、どうやって見つけ、それに対して何をすべきか、です—ときには、思っていたより良い状態でしたということも含めて。
進め方
何を対象とし、何を対象外とし、何に触れてはならないか。そして深夜二時に重大なものを見つけたとき、誰に連絡するか。
網羅性のために自動のツールを、そしてツールが判断できないすべてについては人を。重大な発見事項は、確認できた時点でお伝えします。
深刻度順に並べた発見事項。それぞれに証拠、再現手順、具体的な修正方法を添えます—加えて、役員が読める要約を。
レポートは折り返し地点です。そこに意味があったかどうかを決めるのは、残りの二つです。
リストを渡して立ち去るのではなく、御社の技術者と一緒に直します。この段階の助言は、レポートそのものより価値があります。
修正が本当にその発見事項を閉じたのかを確認します。テストされていない修正は、修正ではなく思い込みです。
成果物
セキュリティ技術者にしか読めないセキュリティレポートは、仕事の半分を果たせていません。修正の予算を承認する人は、たいていセキュリティ技術者ではないからです。
技術的な詳細を読まない人—そして読む必要のない人—のために、平易な言葉で、何が重要かを。
何を、どのようにテストしたのか。次回のレポートと正直に比較できるようにするためです。
それぞれに証拠、再現手順、影響、そして具体的な修正方法。ロゴを付けたスキャナの出力ではありません。
リスクと工数の順に並べます。最初の一週間の作業が、もっともリスクを下げる一週間になるように。
修正のあとに発行し、何が閉じて何が閉じていないかを確認します。
このサービスの背景
当社のQA・セキュリティ基盤で、エンドツーエンドとAPIの自動テスト、セキュリティテスト、脆弱性スキャン、取引先評価、AIの安全性分析、コンプライアンス分析を扱います。近日公開予定で—その出どころがこの実務です。開発している技術者が、御社のアセスメントを担当する技術者でもあります。
その前に
攻撃の大半は、特定の誰かを狙ったものではありません。応答するあらゆるアドレスに対して既知の弱点を探す自動の走査であり、実行する前に御社の従業員数を確認したりはしません。規模が変えるのは「意図的に狙ってくる相手が誰か」であって、「露出した管理画面が見つかるかどうか」ではありません。
それらは対策であり、良い対策です。ここで問うのは別のこと—それらが思っているとおりに設定され、配置され、維持されているのか、そして突破された人が次に何に手が届くのか、です。当社がアセスメントを行った組織のほぼすべてに、「存在していて、動いていると思われていて、実際には動いていない」対策が少なくとも一つありました。
スコープと実施のルールは、何かを始める前に合意します。触れてはならないもの、検証環境でのみ試すものも含めてです。実際に支障が出うるものは、事前に必ず御社に確認します。その会話は後回しにするものではなく、関与の最初の一歩です。
スキャナは既知のパターンを見つけ、量を出します。御社の業務ロジックについて考えることも、「中」の発見事項を三つ連鎖させて重要な一つにすることも、その露出が実際に到達可能かを判断することもできません。網羅性は重要なので当社もツールは動かします—そのうえで、レポートが読む価値を持つかどうかを決める部分を、人がやります。
一部は含まれ、残りは別のページにあります。AIが御社の攻撃面に持ち込むもの—露出したエンドポイント、エージェントが保持する認証情報、ベンダー経由で外に出るデータ—はアセスメントの対象です。そもそもの統制を設計すること、ゼロトラストのAIアーキテクチャ、権限、承認フロー、監査ログは、AIセキュリティとガバナンスの側にあります。
次に
何を動かしていて、何が気がかりかを教えてください。先に見るべきものと、後回しでよいものをお返しします—たいていの提案書が示すより、短いリストになります。