FinTech

インテリジェントな
銀行・金融
ソリューション

セキュアなAI・自動化・コンプライアンス

銀行、金融機関、フィンテック、保険会社、投資会社が、AI、自動化、インテリジェント技術を活用してセキュリティを強化し、業務を自動化し、コンプライアンスを強固にし、優れたデジタル金融体験を提供できるよう支援します。

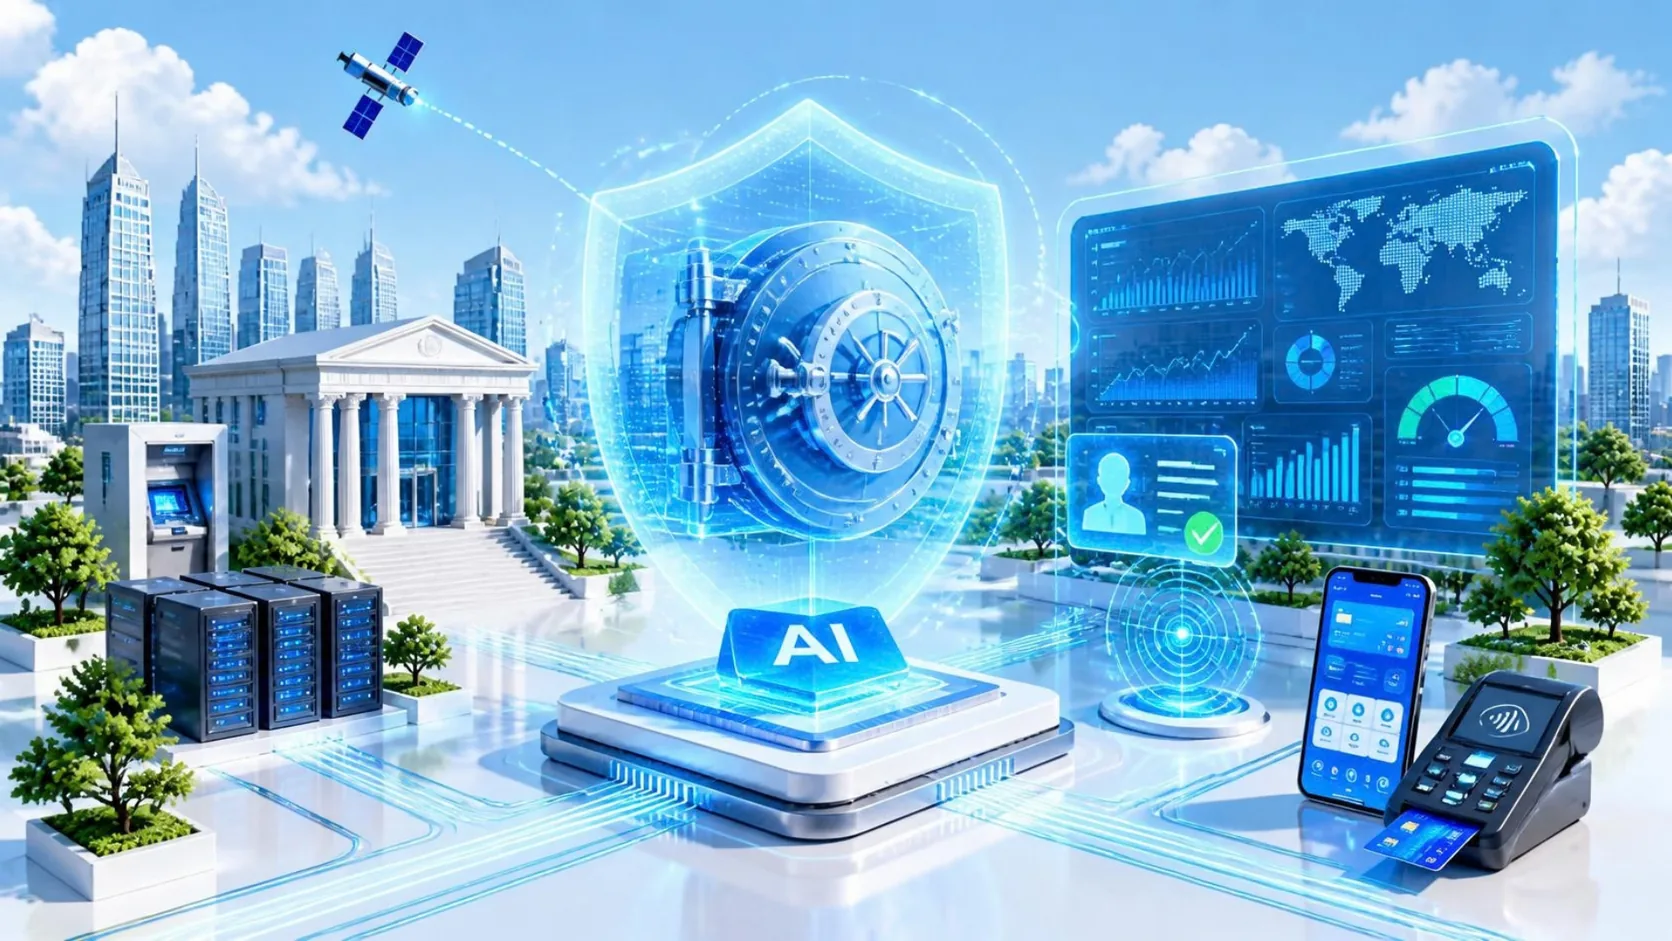
安全でAIに支えられた銀行業務のイラスト:AIプラットフォームの上に浮かぶ、光るホログラムの盾に守られた金庫の扉。光の筋が、銀行の建物、ATM、サーバー、リスクのダッシュボード、本人確認のカード、スマートフォンの銀行アプリ、カード決済端末とつながっている。
業界の課題

現代の金融機関における主な課題

  1. 金融犯罪・不正と信頼

    金融機関は、高度化する不正や不審な取引を見抜きながら、機密性の高い顧客情報、取引情報、財務情報を守らなければなりません。

    • 不正検知
    • 本人確認のリスク
    • 取引モニタリング
    • データ保護
  2. コンプライアンス・リスクと意思決定のガバナンス

    金融における意思決定は、変化する規制要件、社内規程、リスク限度、そして明確に監査できる統制の枠組みの中で行われなければなりません。

    • KYC・AML
    • 規制の変更
    • 信用リスク
    • 監査可能性
  3. 基幹システム・データと業務効率

    分断されたレガシーシステム、繰り返しのバックオフィス業務、つながっていない金融データが、業務を遅く、高コストにし、近代化を難しくしています。

    • レガシーシステム
    • 照合業務
    • データのサイロ化
    • プロセスの自動化
  4. 顧客体験と金融の意思決定

    顧客は、安全で迅速、そして一人ひとりに合った金融体験を求めています。一方で金融機関は、オンボーディング、サービス、融資、商品とのエンゲージメントにわたって、迅速で一貫性のある、責任ある判断を下す必要があります。

    • デジタルオンボーディング
    • カスタマーサービス
    • 与信判断
    • パーソナライゼーション
新しいタブで開きます
ソリューション

銀行・金融向けテクノロジーソリューション

金融サービスを現代化するための包括的なソリューション領域。

統制の中で働くAI

金融、セキュリティ、リスク、規制について定められた範囲の中で働くAI。

  1. 統制

    どのようなデータ、ポリシー、権限、規制、リスク限度が適用されるか?

  2. 判断

    AIは何を検知し、評価し、推奨し、判断するのか?

  3. 実行

    どのような行動が許可されているか。そして承認は必要か?

  4. 証跡

    何が起きたのかを、金融機関が説明し、監視し、記録し、監査できるか?

KYC・AML自動化

本人確認、文書処理、顧客のオンボーディング、およびコンプライアンスのワークフローを自動化し、規制要件への対応を簡素化します。

関連サービス:業務プロセス自動化 (BPA)

不正検出と防止

AIを活用して金融取引をリアルタイムに監視し、不審なアクティビティを検出して不正を減らし、金融セキュリティを強化します。

関連サービス:AIデータ分析・BI

インテリジェントプロセス自動化

文書処理、レポート作成、照合、承認、および財務ワークフローを含むバックオフィス業務を自動化します。

関連サービス:業務プロセス自動化 (BPA)

AIカスタマーサービス

口座の問い合わせ、財務ガイダンス、オンボーディング、サービスリクエストなどを24時間体制でサポートするインテリジェントな仮想アシスタントを展開します。

関連サービス:AIエージェント開発

信用リスク評価

予測アナリティクスを活用して信用力を評価し、融資決定を改善し、承認の判断材料を提供し、ポートフォリオのリスクを管理します。

関連サービス:AIデータ分析・BI

データアナリティクスとBI

ダッシュボード、予測、経営陣向けのエグゼクティブレポートを活用して、財務データを実行可能なインサイトに変換します。

関連サービス:AIデータ分析・BI

基幹システム統合

コアバンキングシステム、CRMプラットフォーム、決済ゲートウェイ、コンプライアンスソリューション、およびサードパーティの金融サービスを連携します。

関連サービス:システム統合・連携

セキュアなデジタルバンキングプラットフォーム

統合された認証、決済システム、顧客ポータル、モバイルアプリを備えた安全なデジタルバンキング体験を開発します。

関連サービス:カスタムソフトウェア開発

パーソナライズされた金融サービス

顧客の行動に基づき、パーソナライズされた銀行体験、財務上の推奨事項、投資のインサイト、製品のオファーを提供します。

カスタム金融ソフトウェア開発

お客様の組織に合わせてカスタマイズされた安全なFinTechプラットフォーム、決済ソリューション、デジタルバンキングアプリ、融資システム、および財務管理ソフトウェアを構築します。

関連サービス:カスタムソフトウェア開発

記事

最も読まれている記事

AI活用ガイド

銀行・金融のAI活用をステップごとに学ぶ

金融機関に向けた実践ガイドです。AI自動化の理解から、リスク、統制、導入要件の評価までを順に扱います。

  1. Step 01 理解する

    銀行・金融サービスにおけるAI自動化とは?

    不正検知、コンプライアンス、カスタマーサービス、金融業務、リスク分析、デジタルバンキングを、AIと自動化でどのように支援できるかを解説します。

  2. Step 02 評価する

    銀行のAI自動化を成功させる7つのポイント

    意思決定のリスク、データガバナンス、規制要件、セキュリティ、説明可能性、人による監督、ビジネス価値など、金融機関が導入前に評価すべきことを解説します。

  3. Step 03 導入する

    銀行におけるAI導入の実践ガイド

    適切な銀行業務の選定とAIの権限の定義から、検証、ガバナンス、本番導入、モニタリング、拡大まで、統制の取れた進め方を紹介します。

AI活用ガイド · Step 01 · 理解する

銀行・金融サービスにおけるAI自動化とは?

銀行業務は、判断の上に成り立っています。

  • この取引は正当なものか?
  • この顧客はオンボーディングの要件を満たしているか?
  • この取引活動には、さらなる調査が必要か?
  • この融資申込は、次の段階に進めるか?
  • 支払いは正しく照合されたか?
  • 顧客が助けを求めてきたとき、何が行われるべきか?

人工知能は、金融機関がこうした判断の多くを、より速く、より一貫して下せるよう支援できます。

しかし、銀行業務の自動化は、一般的な業務の自動化とは異なります。

金融の判断は、資金、顧客のサービス利用、リスク、コンプライアンス、信頼に影響を及ぼす可能性があります。

つまり目標は、単に次のことではありません。

もっと自動化する。

目標は、次のことです。

権限、リスク、説明責任を管理下に置いたまま、AIを使って判断と業務を改善する。

それが、銀行・金融サービスにおけるAI自動化です。

ルールから、インテリジェントな意思決定へ

銀行は、何十年も前から自動化を活用してきました。

従来のシステムは、あらかじめ定められたルールに従うことを得意としています。

例えば、次のようなものです。

IF支払いが期日を過ぎたらTHEN通知を送る。

または、

IF取引があらかじめ定めたしきい値を超えたらTHEN確認に回す。

AIは、もう一つの能力を加えます。

より多くの情報を評価し、パターンを認識し、非構造化文書を読み解き、通常と異なる挙動を見つけ、単純なルールでは足りない場面で判断を支援できます。

取引モニタリングを例に考えてみましょう。

従来のシステムは、固定のしきい値を超えたという理由で、取引にフラグを立てるかもしれません。

AIを活用したシステムは、次のような要素を考慮できる可能性があります。

  • 取引履歴
  • 顧客の行動
  • デバイス情報
  • 位置のパターン
  • 口座間の関係
  • 取引のタイミング
  • 過去の類似した取引

そして、その組み合わせが通常と異なるかどうかを見極めます。

違いは、単に次のことではありません。

ルール対AI。

最も優れた金融システムは、次のものを組み合わせることができます。

ルール+AI+ポリシー+人の判断

それぞれが、判断の異なる部分を担います。

銀行のAIループ

金融サービスにおけるAI自動化を理解するのに役立つ考え方が、次のものです。

  1. シグナル

    何かが起きる。

    • 取引が開始される。
    • 顧客が書類を提出する。
    • 口座が通常と異なる動きをする。
    • 支払いが照合できない。
    • 顧客が銀行に問い合わせる。
  2. 評価

    AIが関連する情報を分析する。

    例えば、次のことを行います:

    • 分類する
    • 比較する
    • 予測する
    • 異常を検知する
    • 情報を抽出する
    • 要約する
    • 推奨する
  3. 統制

    アクションが起きる前に、システムが次のことを判断する。

    • どのポリシーが適用されるか?
    • どのような権限があるか?
    • どの程度のリスクがあるか?
    • 人の承認は必要か?
    • そのアクションを自動で実行できるか?
  4. 実行

    適切な次のステップが実行される。

    例えば:

    • 定型的なワークフローのステップを承認する
    • 追加の情報を求める
    • 確認案件を作成する
    • 顧客への回答を準備する
    • 不審な取引活動をエスカレーションする
    • 取引を照合する
    • 判断を推奨する
  5. 証跡

    何が起きたのかを理解するために必要な情報を、金融機関が保持する。

    例えば:

    • 使われたデータ
    • 出された推奨
    • 実行されたアクション
    • 得られた承認
    • 作成された例外
    • システムの動作
    • 最終的な結果

この最後のステップは、金融サービスにおいて特に重要です。

役に立つAIシステムは、判断を助けるだけでは十分ではありません。

その判断を統制し、監視し、見直すことができる運用環境に組み込まれている必要があります。

銀行業務のどこでAI自動化を活用できるか?

  1. 01

    不正検知と取引モニタリング

    銀行は、膨大な数の金融イベントを処理しています。

    すべての取引、ログイン、送金、支払い、行動の変化を、人が手作業で確認するのは困難です。

    AIは、通常と異なるパターンを見つけ、注意を向けるべき取引活動に優先順位をつける手助けができます。

    例えば:

    1. 取引が発生する
    2. 通常のパターンと行動を比較する
    3. リスクのシグナルを評価する
    4. 不審な取引活動を特定する
    5. ポリシーに従って、取引や口座を振り分ける

    目的は必ずしも、誰かが不正を行ったかどうかを、AIに単独で判断させることではありません。

    多くの場合、チームが適切なシグナルをより早く見つけ、リスクの高い取引活動に注意を向けられるようにすることです。

    これにより、次のことを支援できます。

    • カード不正の検知
    • アカウント乗っ取りの検知
    • 支払いの異常
    • 取引モニタリング
    • 不審な行動の分析
    • 不正調査の優先順位付け
  2. 02

    KYC・AMLと顧客のオンボーディング

    金融機関は、顧客が誰であるかを把握し、オンボーディングの段階から取引関係が続く間を通じて、必要な確認を行う必要があります。

    こうしたプロセスには、次のようなものが関わります。

    • 本人確認書類
    • 申込書
    • 法人情報
    • 実質的支配者
    • スクリーニングの結果
    • 社内規程
    • 顧客のリスク情報
    • 補足書類

    AIは、こうした情報の抽出、整理、比較、確認を支援できます。

    例えば:

    1. 顧客が書類を提出する
    2. 情報が抽出される
    3. 書類と申込データが照合される
    4. 不足や不一致のある情報が特定される
    5. 必要な確認が行われる
    6. 問題の可能性があるものが確認に回される

    従業員が多くの時間をかけて手作業で情報を探し、照らし合わせる代わりに、AIは、判断が必要な例外に集中できるよう手助けします。

    目的は、次のことではありません。

    コンプライアンスの専門家をなくすこと。

    目的は、次のことです。

    コンプライアンスの専門家により良い情報を提供し、避けられる手作業を減らすこと。

  3. 03

    与信・融資業務

    融資では、定められたポリシーの範囲内で、情報を集め、リスクを評価し、書類を処理し、判断を下す必要があります。

    AIは、このプロセスのさまざまな部分を支援できます。

    例えば、次のようなものです。

    • 書類の分類
    • 財務情報の抽出
    • 申込内容の完全性チェック
    • リスク分析
    • 与信判断を支援する推奨
    • 早期警戒指標
    • ポートフォリオのモニタリング

    財務諸表、補足書類、口座情報を含む事業者向け融資の申込を考えてみましょう。

    AIは、例えば次のことを行います。

    1. 書類を整理する
    2. 関連する財務情報を抽出する
    3. 不足している情報を特定する
    4. 通常と異なるパターンを示す
    5. 与信審査のための情報を準備する

    これは、すべての融資判断を自律的に行うべきだという意味ではありません。

    適切な自動化の水準は、判断の内容、金融機関のポリシー、適用される要件、そして判断を誤った場合の影響によって決まります。

  4. 04

    カスタマーサービスと金融に関するサポート

    銀行のカスタマーサービスは、質問に答えるだけではありません。

    顧客は、例えば次のように尋ねるかもしれません。

    • 支払いが拒否されたのはなぜですか?
    • 送金は今どこにありますか?
    • 口座情報はどうやって変更できますか?
    • どのような書類が必要ですか?
    • この手数料はなぜ請求されたのですか?

    回答するために、従業員が複数のシステムを行き来しなければならないこともあります。

    AIを活用したカスタマーサービスは、次のことを支援できます。

    • 依頼内容を理解する
    • 意図を特定する
    • 口座情報を取得する
    • ポリシーやナレッジを検索する
    • 過去のやり取りを要約する
    • 次のアクションを推奨する
    • 回答を準備する
    • 許可されたサービス業務を完了する
    • 慎重な対応が必要な案件をエスカレーションする

    顧客が海外送金について問い合わせる場面を想像してみましょう。

    AIを活用したワークフローは、例えば次のように進みます。

    1. 質問を理解する
    2. 該当する送金を取得する
    3. 現在のステータスを確認する
    4. 適用されるサービス情報を確認する
    5. 何が起きているかを説明する
    6. 例外が検知されたらエスカレーションする

    機会は、単に賢いチャットボットではありません。

    会話と、その背後にある実際の銀行のワークフローをつなぐことです。

  5. 05

    決済・照合とバックオフィス業務

    多くの金融業務には、今も確認、照合、調査、例外対応に多くの作業が伴います。

    例えば、次のようなものです。

    • 支払いの照合
    • 口座の照合
    • 請求書や書類の処理
    • 決済のサポート
    • 例外の管理
    • 社内レポート
    • 業務案件の対応

    AIは、情報が完全には一致しない場面で役立ちます。

    例えば:

    1. 支払いを受け取る
    2. 取引を想定される記録と照合する
    3. 一致する可能性のあるものを特定する
    4. 確度を評価する

    確度の高い一致は処理される

    または

    不確かな案件は確認に回される

    実際の金融業務には例外があるため、これはAIの重要な使い方です。

    システムは、完璧なケースを自動化するだけでは十分ではありません。

    答えが不確かなときに、何をすべきかも分かっている必要があります。

  6. 06

    金融犯罪・コンプライアンスのインテリジェンス

    コンプライアンスチームは、大量の情報を読み解く必要があります。

    それには、次のようなものが含まれます。

    • 規制
    • 社内規程
    • 顧客の記録
    • 取引情報
    • 案件の履歴
    • アラート
    • 外部の情報

    AIは、専門家がこうした情報源を横断して、検索、要約、比較を行い、つながりを見つける手助けができます。

    例えば、ポリシーが変わったとき、AIはチームの次のような作業を支援できます。

    1. 関連する要件を特定する
    2. 社内規程と比較する
    3. 影響を受ける可能性のある手順を特定する
    4. コンプライアンスの確認に回す項目を準備する

    これにより、規制変更への対応や社内規程の業務を、より扱いやすくできます。

    ただし、コンプライアンスは、追跡可能性が重要であり続ける領域です。

    金融機関は、どの情報が使われたのか、そしてどこで人による確認が引き続き必要なのかを把握しておくべきです。

  7. 07

    財務分析とリスクのモニタリング

    金融機関は、次のようなものを継続的にモニタリングしています。

    • 与信ポートフォリオ
    • 流動性
    • 顧客の行動
    • 財務パフォーマンス
    • オペレーショナルリスク
    • 市場の情報
    • 支店とATMの運用

    AIは、見えにくいままになりがちなパターンを見つける手助けができます。

    例えば:

    ATMの現金管理

    AIは次のものを分析できます。

    • 過去の引き出し
    • 場所
    • カレンダーのパターン
    • イベント
    • 季節ごとの動き

    そこから、個々のATMに必要な現金の量を見積もる手助けをします。

    与信ポートフォリオのモニタリング

    AIは、次のものの変化を見つける手助けができます。

    • 支払いの動き
    • 口座の取引状況
    • 財務パフォーマンス
    • 顧客のリスク指標

    より注意深く確認すべきかもしれない変化です。

    目的は、次の状態から、

    すでに起きたことを報告する

    次の状態へ移ることです。

    次に注意が必要になりそうなことを見つける。

  8. 08

    パーソナライズされた金融サービス

    銀行は、顧客が金融商品をどのように利用しているかについて、多くの情報を持っています。

    適切に使えば、AIは顧客体験をより的確なものにする手助けができます。

    例えば、次のようなものです。

    • パーソナライズされた金融のインサイト
    • 商品の推奨
    • 支出の分析
    • サービスのリマインダー
    • カスタマーサポートの優先順位付け
    • 金融教育
    • 次に取るべき最適なアクションの推奨

    しかし、金融のパーソナライゼーションは、映画やオンラインストアの商品をすすめることとは違います。

    金融の推奨は、顧客の重要な判断に影響を与える可能性があります。

    つまり、パーソナライゼーションは、適切なポリシー、データの利用許諾、統制、顧客保護の範囲内で行う必要があります。

    より良いパーソナライゼーションが意味すべきなのは、

    より役に立つ金融体験

    であり、単に次のことではありません。

    より多くの自動化された販売。

AIエージェントで何が変わるのか?

従来のAIは、多くの場合、情報を生み出します。

AIエージェントは、その次のステップまで実行できる可能性があります。

例えば、支払い照合のエージェントを考えてみましょう。

エージェントは、次のことを行えます。

  1. 照合されていない取引を取得する。
  2. 対応する財務記録を検索する。
  3. 金額、日付、参照番号を比較する。
  4. 一致する可能性の高いものを特定する。
  5. 許可されている場合は、確度の高い案件を解決する。
  6. 不確かな取引について案件を作成する。
  7. 実行したアクションを記録する。

また、カスタマーサービスのエージェントであれば、次のことを行うかもしれません。

  1. 依頼内容を理解する。
  2. 適切なコンテキストで認証する。
  3. 口座情報を取得する。
  4. ポリシーを検索する。
  5. 実行できるアクションを特定する。
  6. 承認されたサービス依頼を実行する。
  7. 結果を記録する。
  8. 必要に応じてエスカレーションする。

ここで、重要な考え方が生まれます。

権限に基づく自律性(Permissioned Autonomy)

問いは、もはや次のことだけではありません。

「AIにこれができるか?」

問いは、次のように変わります。

「AIには何をする権限が与えられているか?」

銀行のAIシステムには、例えば次のことが許可される場合があります。

  1. 観察情報を取得し、分析する。
  2. 推奨従業員にアクションを提案する。
  3. 準備承認の前に必要なステップを完了する。
  4. 実行定められた権限の範囲内で、特定の低リスクなアクションを行う。
  5. エスカレーションリスク、不確実性、ポリシーによって必要な場合は、権限を持つ人に判断を委ねる。

目指すのは、無制限の自律性ではありません。

統制された権限です。

人による監督は、一つではない

金融のAIについて、よく次のように言われます。

「人がループの中にいるべきだ」

しかし、それにはいくつもの異なる意味があります。

人が担う役割には、例えば次のものがあります。

  • 確認実行の前に、AIの推奨を確認する。
  • 承認金融取引や顧客に影響するアクションを承認する。
  • 例外対応確度が低いときに引き継ぐ。
  • 監視自動化されたシステムのパフォーマンスを監督する。
  • 調査通常と異なる挙動や、起こり得る誤りを確認する。
  • 上書き適切な場合に、自動化されたプロセスを停止したり、元に戻したりする。

優れた銀行の自動化は、プロセスのどこかに人を加えるだけでなく、人の権限がどこにあるべきかを定めます。

証跡が重要な理由

AIシステムが、ある取引には追加の確認が必要だと推奨したとします。

後になって、誰かが次のことを理解する必要が出てくるかもしれません。

  • 何がその判断のきっかけになったのか?
  • どの情報が利用できたのか?
  • どのような推奨が出されたのか?
  • 誰がそのアクションを承認したのか?
  • その次に何が起きたのか?

だからこそ、銀行のAIは、証跡を念頭に置いて設計する必要があります。

ユースケースによっては、次のようなものが含まれます。

  • ログ
  • 判断の記録
  • 情報源
  • モデルのバージョン
  • 承認の履歴
  • ポリシーの参照
  • 例外の記録
  • モニタリングの結果

多くの業界では、自動化は次の時点で終わります。

アクションの完了。

金融サービスでは、さらに次の重要な問いがあります。

どのようにしてそこに至ったのかを、理解し、見直すことができるか?

AI自動化は、統制をなくすことではない

統制そのものも、よりインテリジェントにするということです。

融資書類のワークフローを想像してみましょう。

AIは、例えば次のことを行います。

  1. 情報を自動で抽出する
  2. 想定される項目を検証する
  3. 不整合を検知する
  4. ポリシーのチェックを適用する
  5. 関連する指標を計算または取得する
  6. 案件を準備する
  7. リスクに応じてエスカレーションする

統制の仕組みが、自動化とともに動きます。

これは、次のやり方よりもはるかに強固です。

まず自動化 → 後から確認。

金融機関は、どこから始めるべきか?

次の問いから始めてはいけません。

「どのAIモデルを使うべきか?」

金融のプロセスから始めましょう。

次のような条件がそろっているプロセスを探します。

  • 手作業による確認が多い
  • 情報量が多い
  • 繰り返しの調査がある
  • 例外のキューが大きい
  • 顧客への対応が遅い
  • システムが分断されている
  • ビジネスへの影響が明確
  • 統制の環境が明確に定められている

そのうえで、次の5つの問いを立てます。

  1. 01どのシグナルを理解しようとしているのか?取引か? 書類か? 顧客の依頼か? リスクイベントか?
  2. 02どの判断を改善する必要があるのか?検知か? 分類か? 推奨か? 優先順位付けか?
  3. 03AIにはどのような権限を与えるべきか?観察か? 推奨か? 準備か? 実行か?
  4. 04どの統制を残す必要があるのか?ポリシー、権限、承認、セキュリティ、エスカレーションは?
  5. 05どのような証跡が必要か?判断を監視し、見直せるようにするために、何を記録しなければならないか?

これにより、銀行の機能全体を自動化しようとするよりも、はるかに強固な出発点を得られます。

目指すのは、統制されたインテリジェンス

銀行におけるAI自動化とは、すべての金融の判断をアルゴリズムに任せることではありません。

次のことができるシステムをつくることです。

  • より多くの情報を理解する
  • 重要なシグナルをより早く見つける
  • より速く判断を支援する
  • 繰り返しの業務作業を減らす
  • システムをまたいでアクションを連携させる

しかも、明確に定められた範囲の中で動作しながら。

それが、銀行ならではのモデルを生み出します。

  1. シグナル
  2. 評価
  3. 統制
  4. 実行
  5. 証跡

AIがインテリジェンスをもたらす。

自動化がスピードを生む。

統制が権限を定める。

人が、大切な場面で判断を担う。

証跡が説明責任を生む。

これらが組み合わさることで、インテリジェントな金融業務の基盤が生まれます。

AI活用ガイド · Step 02 · 評価する

銀行のAI自動化を成功させる7つのポイント

AIは、金融機関が不正を検知し、書類を分析し、与信プロセスを支援し、カスタマーサービスを改善し、例外を調査し、金融業務を自動化する手助けができます。

しかし、銀行には独自の要件があります。

技術的に正しいAIシステムが、そのまま銀行として受け入れられるシステムになるわけではありません。

金融機関は、次のことも理解しておく必要があります。

  • どの金融の判断に影響を与えるのか?
  • その判断を、どのデータが裏付けているのか?
  • AIにはどのような権限があるのか?
  • 結果を説明し、見直すことができるか?
  • システムが失敗したら、何が起きるのか?
  • パフォーマンスを、どのように継続して検証するのか?
  • 誰が引き続き責任を負うのか?

AIのユースケースを本番に移す前に、次の7つのポイントを評価しましょう。

自動化する前に、判断を分類する

銀行のAIは、すべてが同じ水準のリスクを伴うわけではありません。

AIで社内文書を要約することと、次のようなものにAIで影響を与えることは、根本的に異なります。

  • 与信判断
  • 不正への介入
  • 顧客のサービス利用
  • 取引モニタリング
  • 金融に関する助言
  • 口座の制限
  • 規制当局への報告

まず、次のことを問いかけます。

AIが間違えたら、何が起こり得るか?

次の観点で考えます。

財務への影響
資金が失われたり、遅れたり、誤って送金されたり、誤って配分されたりする可能性はあるか?
顧客への影響
顧客がサービスの利用を拒否されたり、待たされたり、誤って分類されたり、不公平に扱われたりする可能性はあるか?
規制への影響
そのワークフローは、コンプライアンス上の義務や規制当局への報告に影響するか?
業務への影響
誤ったアクションが、重要な金融プロセスを中断させる可能性はあるか?
評判への影響
誤りが、顧客の信頼を大きく損なう可能性はあるか?

その答えによって、どの程度の自律性、検証、モニタリング、人による統制が必要かが変わります。

役に立つ原則は、次のとおりです。

影響が大きいほど → 統制を強く。

例えば:

  1. 重要度:低

    AIが社内のポリシー文書を要約する。

  2. 重要度:中

    AIが不正アラートの調査の優先順位をつける。

  3. 重要度:高

    AIが融資や顧客のサービス利用に関する判断に、大きな影響を与える。

これらを、まったく同じ方法で統制すべきではありません。

したがって、最初のステップはモデルを選ぶことではありません。

判断の重要度を理解することです。

判断に、証跡とデータリネージを組み込む

金融のAIには、データ以上のものが必要です。

追跡できるデータが必要です。

AIシステムがアクションを推奨した場合、金融機関は次のことを理解する必要があるかもしれません。

  • どの情報が使われたのか?
  • その情報はどこから来たのか?
  • どれくらい新しい情報だったのか?
  • 顧客情報は正しかったのか?
  • どのバージョンのポリシーが適用されたのか?
  • 重要な情報が欠けていなかったか?

KYCのワークフローを考えてみましょう。

システムは、次のようなものを使う可能性があります。

  • 顧客の申込データ
  • 本人確認書類
  • 法人の記録
  • スクリーニングの結果
  • 社内のリスク情報
  • 過去の口座データ

それらの情報源の内容が食い違う場合、AIは、確かさがないところに、黙って確かさをつくり出すべきではありません。

より強固なプロセスは、例えば次のようになります。

  1. 情報源から情報を収集する
  2. 出所を記録する
  3. 情報を比較する
  4. 不整合を特定する
  5. 確度を評価する
  6. 判断または確認を開始する

これにより、金融機関が必要とするものが生まれます。

判断の証跡(Decision Evidence)

単に、次のことではなく、

「AIがこう言った。」

次のことです。

「この推奨は、これらの情報源に基づき、これらの条件のもとで、このシステムを使って出された。」

AIが複数の社内外のシステムとつながっている場合、データリネージは特に重要になります。

インテリジェンスと権限を切り分ける

これは、銀行のAIにおいて最も重要な設計上の判断かもしれません。

AIシステムは、非常に高い能力を持ちながらも、見つけたすべてのアクションを実行する権限は与えられていない、ということがあり得ます。

次の二つは、はっきりと区別する必要があります。

AIが知っていることとAIが行ってよいこと。

役に立つ権限のモデルは、次のとおりです。

  1. 観察AIは情報を取得し、分析できる。

    例: 通常と異なる取引の挙動を特定する。

  2. 推奨AIはアクションを提案できる。

    例: 追加の確認を推奨する。

  3. 準備AIは準備作業を完了できる。

    例: 案件を作成し、裏付けとなる証跡を集める。

  4. 承認付きで実行AIが最終的なアクションを準備し、権限を持つ人が承認する。
  5. 実行AIは、あらかじめ定められた範囲内で、明示的に許可されたアクションを行う。

これが、権限に基づく自律性です。

例えば、照合システムは、確度が高くリスクの低い一致を自動で解決するかもしれません。

しかし、不確かな取引は従業員に回されるかもしれません。

顧客に影響する判断には、まったく別の水準の承認が必要になるかもしれません。

次のことだけを問うのではなく、

「AIはこのアクションを実行できるか?」

次のことを問いましょう。

「どのような条件のもとで、AIはこのアクションを実行する権限を持つのか?」

説明可能性と顧客の救済手段を、ワークフローの一部にする

銀行では、AIの出力が実在の人に影響を与えることがあります。

つまり金融機関は、時に次のことを説明する必要があります。

  • 何が起きたのか
  • どの情報が結果に影響したのか
  • どのポリシーが適用されたのか
  • AIが関わっていたかどうか
  • 判断をどのように見直せるのか
  • 誰が介入できるのか

これは、AIが次のような判断に関わる場合に特に重要です。

  • 与信
  • 不正対策
  • 口座の取引
  • 顧客の取り扱い
  • 金融に関する推奨
  • 適格性

したがって、説明可能性を、導入後に作成する技術レポートとして扱うべきではありません。

プロセスの中に組み込んで設計すべきです。

例えば:

  1. AIが推奨する
  2. 関連する証跡が保持される
  3. 適用されるポリシーが特定される
  4. 人が読める理由が生成される
  5. 判断が記録される
  6. 見直しの経路が用意されている

もう一つ、重要な原則があります。

説明可能性は、相手に合わせる必要があります。

  • モデル開発チームには、詳しい技術情報が必要かもしれません。
  • コンプライアンス担当者には、判断の証跡と統制に関する情報が必要かもしれません。
  • 現場の従業員には、業務上の明確な理由が必要かもしれません。
  • 顧客には、シンプルで分かりやすい説明が必要かもしれません。

それぞれ、異なる要件です。

そして、判断が顧客に大きな影響を与え得る場合には、見直し、エスカレーション、訂正のための経路を定めておくべきです。

障害、サイバーリスク、依存関係を前提に設計する

金融機関は、利用可能で信頼できる状態を保ち続ける必要のあるシステムに依存しています。

AIは、新たな依存関係を生みます。

銀行のAIシステムは、次のようなものに依存する可能性があります。

  • クラウドプラットフォーム
  • 外部のAIプロバイダー
  • 社内のAPI
  • ベクトルデータベース
  • 顧客システム
  • サードパーティのデータ
  • ID管理サービス
  • モデルプロバイダー
  • ネットワーク接続

導入の前に、次のことを問いかけます。

  • 依存しているものの一つが使えなくなったら、何が起きるか?
  • AIが信頼できない応答を出し始めたら、何が起きるか?
  • レイテンシーが急に大きくなったら、何が起きるか?
  • 外部のプロバイダーがモデルを変更したら、何が起きるか?
  • システムが攻撃を受けたら、何が起きるか?
  • AIがなくても業務を続けられるか?

本番の設計には、次のようなものが必要になるかもしれません。

フォールバック
以前のワークフローに戻す。
サーキットブレーカー
異常な挙動が検知されたら、特定のAIのアクションを自動で停止する。
人による引き継ぎ
ワークフローを従業員に回す。
権限の取り消し
特定のツールやシステムへのAIシステムのアクセスを、ただちに取り消す。
冗長性
ビジネス上のリスクが代替手段を正当化する場合は、一つの構成要素への不必要な依存を避ける。
ログ
インシデントの間に何が起きたのか、その証跡を残す。

金融のレジリエンスとは、AIの失敗を単に減らすことではなく、AIが安全に失敗するようにすることです。

精度だけでなく、挙動を検証する

従来のAIの評価は、精度に重点を置くことが多くあります。

銀行には、より広い問いが必要です。

システムは、どのように振る舞うのか?

不正検知モデルが、不審な取引活動を95%の確率で正しく検知するとします。

その数字だけでは、次のことは分かりません。

  • どの顧客が誤検知の対象になるのか
  • 顧客層によってパフォーマンスが変わるかどうか
  • 通常とは異なる事態のとき、モデルがどう振る舞うのか
  • 攻撃者がモデルを操作できるかどうか
  • 情報が不完全なとき、何が起きるのか
  • 時間とともにパフォーマンスが低下するかどうか

したがって、テストには次のものを含めるべきです。

通常のケース
想定どおりの条件で、システムは機能するか?
エッジケース
通常とは異なるものの正当な状況で、何が起きるか?
情報の欠落
システムは不確かさを認識できるか?
敵対的な条件
悪意のある入力によって、システムを操作できるか?
バイアスと公平性
そうしたテストが適切かつ合法である場合に、関連するグループ間で結果に大きな差があるか?
ストレス条件
取引量や市場の状況が極端なとき、システムはどう振る舞うか?
ドリフト
顧客の行動、不正のパターン、商品、経済の状況が変わるにつれて、パフォーマンスは変化するか?
エージェントの挙動
システムがアクションを実行できる場合、割り当てられた権限の範囲内にとどまるか?

したがって、成功したと言えるテストでは、次のものを評価する必要があります。

精度+信頼性+公平性+セキュリティ+境界+回復

問いは、もはや次のことだけではありません。

「AIはたいてい正しい答えを出すか?」

問いは、次のことです。

「条件が変わったとき、システムの振る舞いを信頼できるか?」

責任の所在を定め、リスク調整後の価値を測る

AIプロジェクトには、多くの関係者がいながら、明確なオーナーがいないことがあります。

  • テクノロジー部門がシステムを開発する。
  • データチームがモデルを管理する。
  • コンプライアンス部門が確認する。
  • 業務部門が利用する。
  • リスク部門が監視する。
  • ベンダーがAIを提供することもある。

それでも、その能力に責任を負う人は必要です。

導入の前に、次のことを定めます。

ビジネスオーナー
成果に責任を持つのは誰か?
テクニカルオーナー
システムを保守するのは誰か?
リスクオーナー
関連するリスクを監視するのは誰か?
データオーナー
使われる情報に責任を持つのは誰か?
コントロールオーナー
権限と承認の要件を決めるのは誰か?
インシデントオーナー
問題が起きたときに対応するのは誰か?

オーナーシップは、ローンチ後も続くべきです。

測定も同様です。

しかし銀行は、AIの価値を次のものだけで測るべきではありません。

削減された時間。

価値とリスクの両方を評価しましょう。

例えば:

不正

  • 防止できた不正損失
  • 誤検知率
  • 調査時間
  • 顧客への支障

KYC・AML

  • 確認時間
  • 例外の件数
  • 案件の品質
  • 手作業の負担

カスタマーサービス

  • 解決までの時間
  • エスカレーション率
  • 顧客満足度
  • 誤った応答の割合

照合

  • ストレート・スルー・プロセッシング(STP)
  • 例外率
  • 修正率
  • 処理時間

融資

  • 処理時間
  • 判断の一貫性
  • 例外率
  • ポートフォリオの成果
  • 顧客への影響

これにより、より役に立つ方程式が生まれます。

便益−追加されるリスク−追加される運用コスト=持続可能な価値

目指すのは、最大限の自動化ではありません。

リスク調整後のビジネス価値です。

銀行のAI準備状況テスト

導入の前に、7つの問いを立てます。

  1. 重要度AIが間違えた場合、財務、業務、規制、顧客にどのような影響があるか?
  2. 証跡AIの判断を裏付ける情報と情報源を特定できるか?
  3. 権限AIが何を観察、推奨、準備、承認、実行してよいのかが、明確に定められているか?
  4. 説明可能性と救済手段結果を理解でき、適切な場合には見直しや異議申し立てができるか?
  5. レジリエンスAI、モデルプロバイダー、データソース、接続されたシステムが失敗しても、プロセスを安全に続けられるか?
  6. 検証精度、不確かさ、エッジケース、セキュリティ、バイアス、境界、変化する条件をテストしたか?
  7. 説明責任と価値責任を負う人が明確で、リスクと運用コストを考慮したうえで、システムが価値を生むことを示せるか?

銀行の準備状況チェーン

強固な銀行のAI能力は、次の要素をつなぎます。

  1. 判断の重要度
  2. 証跡
  3. 権限
  4. 説明可能性
  5. レジリエンス
  6. 検証
  7. 説明責任

これは、組織が単に次の状態かどうかを問うこととは異なります。

「AIに対応できている」

金融機関は、AIを導入する技術的な能力を持ちながら、特定の金融プロセスについてAIに権限を与える準備はまだできていない、ということがあり得ます。

したがって、準備状況はユースケースごとに評価する必要があります。

導入に進む前に

銀行のAIの取り組みは、次の問いに答えられる必要があります。

  • どの判断を改善するのか?
  • その判断は、どれほど重要か?
  • どのような証跡がそれを裏付けるのか?
  • AIはどのような権限を受け取るのか?
  • 何を人の統制のもとに残すのか?
  • 間違えたとき、顧客と金融機関をどのように守るのか?
  • 正しく振る舞い続けていることを、どのように確認するのか?
  • 誰がそれに責任を負うのか?

それらの答えが明確であれば、組織は、AIを実験から金融業務へと移すための、はるかに強固な基盤を持てます。

次のステップは、その能力を実際にどのように導入するかを設計することです。

AI活用ガイド · Step 03 · 導入する

銀行におけるAI導入の実践ガイド

銀行でのAI導入は、単にモデルを金融データにつなげば済むものではありません。

AIシステムは、取引、調査、顧客とのやり取り、与信プロセス、コンプライアンスのワークフロー、金融業務に影響を与える可能性があります。つまり、その導入では、次の二つの問いに同時に答える必要があります。

AIはその業務を効果的に行えるか?そして金融機関は、起きることを統制し続けられるか?

銀行における実践的な導入の道筋は、次のとおりです。

  1. 判断
  2. 境界
  3. 証跡
  4. アーキテクチャ
  5. 検証
  6. 承認
  7. 運用
  8. 拡大

目的は、AIに銀行業務への無制限のアクセスを与えることではありません。

権限、ポリシー、人、モニタリングが何を許すかを決めながら、インテリジェンスが金融のワークフローを改善できる、統制されたシステムをつくることです。

金融の判断を定義する

モデルからではなく、判断や業務上の成果から始めましょう。

例えば:

不正
どの取引に調査が必要か?
KYC
どの顧客の申込に、不足、不一致、またはリスクの高い情報が含まれているか?
融資
与信審査のために、どの情報を抽出し、準備すべきか?
カスタマーサービス
この顧客の依頼に対して、どのような情報とアクションが適切か?
照合
照合されていない取引のうち、確信を持って照合できるのはどれか?

AIシステムは、それが支える判断を中心に設計すべきであるため、この区別が重要です。

ユースケースごとに、次の三つを明確に定義します。

  • 入力どのような情報がプロセスに入るのか?
  • 判断何を決める必要があるのか?
  • 成果その判断の後に、何が起きるのか?

支払い照合を考えてみましょう。

ワークフローは、例えば次のようになります。

  1. 照合されていない支払い
  2. 関連する口座と取引のデータを取得
  3. 一致する可能性のあるものを特定
  4. 確度を評価
  5. 確度の高い案件を準備または処理
  6. 不確かな案件をエスカレーション
  7. 最終的な結果を記録

これで、AIは金融プロセスの中で具体的な役割を持つことになります。

それは、汎用のAIアシスタントを導入するだけよりも、はるかに強固な基盤です。

権限の境界線を引く

判断を理解したら、AIに何が許されるのかを定義します。

これは、システムがアクションを実行できるようになった後ではなく、導入の前に行うべきです。

銀行のAIシステムには、段階的に異なる水準の権限が与えられる場合があります。

  1. 観察最も低い水準では、情報を観察するだけかもしれません。
  2. 推奨次に、アクションを推奨することが許されるかもしれません。
  3. 準備一部のワークフローでは、承認を待つ間にアクションを準備するかもしれません。
  4. 実行慎重に定められたケースでは、許可されたアクションを自動で実行するかもしれません。

AMLの調査ワークフローを考えてみましょう。

AIには、取引履歴を取得し、関連する証跡を整理し、通常と異なるパターンを特定し、案件を要約し、追加の確認を推奨することが許されるかもしれません。

しかし、規制当局への報告の提出、口座の制限、その他の影響の大きいアクションには、まったく別の承認の経路が必要になるかもしれません。

導入の原則は、次のとおりです。

能力は、権限と同じではありません。

AIシステムには、定められた目的に必要な最小限の権限だけを与えるべきです。

銀行のAIコントロールスタックを構築する

AIモデルを、顧客の依頼と基幹の銀行業務のアクションの間に直接置くべきではありません。

より強固なアーキテクチャは、インテリジェンスと実行を切り分けます。

実践的なコントロールスタックは、例えば次のようになります。

  1. ソースシステム

    顧客の記録、取引システム、CRM、決済システム、ポリシーのリポジトリ、KYCプラットフォーム、不正検知システム、文書の保管庫、その他の承認された情報源が、業務に必要な情報を提供します。

  2. 証跡レイヤー

    重要な情報がどこから来たのか、そして判断が下された時点でどの情報が利用できたのかを、システムが記録します。

  3. AI推論レイヤー

    AIが文書を読み解き、パターンを検知し、情報を要約し、案件を分類し、アクションを推奨します。

  4. ポリシー・権限レイヤー

    要求されたアクションが許可されているかどうかを、決定論的なルールが判断します。

    このレイヤーでは、ユーザーの権限、取引の種類、リスクの水準、ワークフローの状態、必要な承認などの要素に基づいて、制限をかけることができます。

  5. 人による判断のゲート

    必要な場合は、権限を持つ従業員が、提案されたアクションを確認または承認します。

  6. 実行レイヤー

    承認されたアクションが、適切な銀行システムに渡されます。

  7. 監査・モニタリングレイヤー

    金融機関が何が起きたのかを記録し、その後もシステムを監視します。

この切り分けは、非常に重要です。

推論が役立つところではAIが確率的なままでいられる一方で、金融の実行は、決定論的な統制のもとに置き続けることができます。

AIは、次のように判断するかもしれません。「これが正しい次のアクションのようだ。」

コントロールレイヤーは、次のことを判断します。「このシステムは、これらの条件のもとで、そのアクションを実行する権限を実際に持っているか?」

これらは、異なる責任です。

アーキテクチャに証跡を組み込む

プロジェクトの最後に、監査可能性を付け加えるのはやめましょう。

システムに組み込むのです。

重要な判断については、金融機関が後から何が起きたのかを再構成する必要があるかもしれません。

つまり、判断の状況について、適切な情報を保持しておく必要があります。

AIが支援する顧客の本人確認プロセスを想像してみましょう。

3か月後、誰かがこう尋ねます。

なぜこの案件はエスカレーションされたのか?

金融機関は、関連する一連の流れを再構成できる必要があります。

例えば:

  1. 顧客情報を受け取る
  2. 書類のバージョンを特定
  3. 関連するデータを抽出
  4. ポリシーのバージョンを特定
  5. 不整合を検知
  6. AIの推奨を記録
  7. 従業員による確認を完了
  8. 最終的なアクションを記録

これは、AIの最終的な回答を保存するだけとは異なります。

良い証跡は、次の問いに答える助けになるべきです。

  • どの情報が利用できたのか?
  • どのシステムまたはモデルがそれを処理したのか?
  • どのポリシーが適用されたのか?
  • どのような推奨が出されたのか?
  • その推奨は変更されたのか?
  • 最終的なアクションを承認したのは、誰または何か?
  • その後に何が起きたのか?

これにより、ブラックボックスではなく、判断の記録が生まれます。

シャドーモードでシステム全体をテストする

新しいAIシステムに、いきなり実際の金融の判断をさせるのはやめましょう。

まずは、実際のワークフローを制御させずに観察させます。

これは、よくシャドーモードと呼ばれます。

例えば、ある銀行が、AIに不正アラートの優先順位付けをさせたいとします。

既存のプロセスは、通常どおり動き続けます。

同時に、AIは同等の情報を受け取り、独自の優先順位付けを行います。

そのうえで、金融機関は次のものを比較できます。

既存の判断対AIの推奨対実際の結果

しかも、AIが顧客に影響を与えることはありません。

これにより、チームは次のことを調べられます。

  • AIは、経験豊富な調査担当者とどこで一致するか?
  • どこで一致しないか?
  • どのケースで誤検知が生じるか?
  • どのケースを見逃すか?
  • データが不完全なとき、何が起きるか?
  • 通常と異なる顧客や取引では、何が起きるか?
  • 結果は、時間がたっても安定しているか?

テストでは、基盤となるモデルだけでなく、システム全体も確認すべきです。

それには、検索の仕組み、プロンプト、ポリシーのロジック、連携、権限、外部のプロバイダー、アクションの仕組みが含まれます。

AIモデルが正しく動いていても、誤ったデータが取得された、権限が広すぎた、接続された別の構成要素が予期しない動きをした、といった理由で、ワークフロー全体が失敗することがあります。

自律性をテストする前に、失敗をテストする

AIの権限を広げる前に、問題が起きたときにシステムがどう振る舞うかを、意図的にテストします。

例えば:

  • データソースが使えなくなったら、何が起きるか?
  • 顧客情報が食い違っていたら、何が起きるか?
  • モデルが予期しない応答を出したら、何が起きるか?
  • 外部のAIプロバイダーが変わったら、何が起きるか?
  • 悪意のある指示がモデルに届いたら、何が起きるか?
  • 取引量が急に増えたら、何が起きるか?
  • AIエージェントが、許可された範囲外のアクションを試みたら、何が起きるか?

導入では、本番の前にその答えを定めておくべきです。

金融のAIシステムには、何層もの保護が必要になるかもしれません。

一つは、プロセスを従来の業務に戻すフォールバックのワークフローです。

もう一つは、特定の自動化されたアクションをただちに停止するサーキットブレーカーです。

三つ目は、システムが不確かさに直面したときに、従業員へ制御を移す人による引き継ぎです。

さらに、ツール、API、口座、データセットへのアクセスをただちに取り消せる権限の取り消しもあります。

重要な原則は、次のとおりです。

AIが成功する方法だけを設計するのではなく、安全に失敗する方法を設計する。

正式な本番移行のゲートを設ける

成功したパイロットが、自動的に本番の銀行システムになるべきではありません。

ローンチの前に、本番移行について明確な判断を行います。

関わるチームはユースケースによって異なりますが、銀行のAIでは、業務部門、テクノロジー、サイバーセキュリティ、データ、リスク、コンプライアンス、法務、モデルガバナンス、その他の管理部門の参加が必要になる場合があります。

本番移行のレビューでは、システムに、明確なビジネスオーナー、定められた権限、文書化された制約、検証された挙動、承認されたデータアクセス、セキュリティ統制、モニタリング、フォールバックの手順、インシデント対応のプロセスがそろっていることを確認すべきです。

また、本番に入る正確なバージョンを確定させる必要があります。

それは、モデルだけではありません。

現代のAIシステムでは、バージョン管理の対象に、モデル、プロンプト、検索の設定、ツール、権限、ポリシーのロジック、連携、裏付けとなるナレッジソースを含める必要があるかもしれません。

そうしなければ、金融機関は一つのAIシステムを承認したのに、後になって、本番環境が少しずつ別のものになっていたと気づくかもしれません。

段階的に導入する

銀行のAIは、一般に、権限を段階的に獲得していくべきです。

照合の機能を考えてみましょう。

  1. ステージ1 — 観察AIは照合されていない取引を分析するが、既存のワークフローには影響を与えない。
  2. ステージ2 — 推奨AIが、一致する可能性の高いものを従業員に提案する。
  3. ステージ3 — 準備AIが照合のアクションを準備するが、従業員の承認が必要。
  4. ステージ4 — 限定的な実行定められた条件を満たす、確度が高くリスクの低い一致は、自動で処理できる。
  5. ステージ5 — 自動化の拡大統制とパフォーマンスが許容できる状態を保っているという十分な証跡を金融機関が得てから、自動化を広げる。

同じ進め方は、不正、カスタマーサービス、コンプライアンス、業務のエージェントにも当てはめられます。

これにより、重要な関係が生まれます。

  1. 証跡が増える
  2. 信頼が高まる
  3. 権限を広げられる可能性がある

自律性は、初日から与えられるものではなく、AIシステムが実証されたパフォーマンスによって獲得していくものになります。

インフラだけでなく、判断をモニタリングする

従来のテクノロジーのモニタリングは、こう問いかけます。

システムは稼働しているか?

銀行のAIのモニタリングでは、はるかに多くのことを問う必要があります。

  • AIは、今も適切な結果を出しているか?
  • 誤検知は変化しているか?
  • 従業員が推奨を覆す頻度は増えていないか?
  • 特定の顧客層だけ、異なる結果になっていないか?
  • ポリシーは変わったか?
  • モデルは変わったか?
  • 外部のプロバイダーに変化はあったか?
  • システムが、異なるツールやデータを使い始めていないか?
  • コストは変化しているか?
  • 応答時間は悪化していないか?
  • システムが、想定される境界の外のアクションを試みていないか?

つまり、モニタリングは複数の層をカバーする必要があります。

技術のモニタリングでは、レイテンシー、可用性、エラー、依存関係を確認します。

AIのモニタリングでは、挙動、品質、ドリフト、不確かさ、予期しない出力を確認します。

統制のモニタリングでは、権限、承認、ポリシーの順守、境界を越えようとする試みを確認します。

ビジネスのモニタリングでは、不正損失、例外の件数、照合のパフォーマンス、カスタマーサービスでの解決、業務上のコスト削減など、実際の成果を確認します。

APIが動いているというだけで、システムを本番に残すべきではありません。

システムが許容できる振る舞いをしているという証跡を、金融機関が持ち続けているからこそ、本番に残すべきなのです。

サードパーティのAIを、システムの一部として扱う

多くの金融機関は、すべてのAIの構成要素を自前で構築するわけではありません。

次のようなものを使うこともあるでしょう。

  • クラウドインフラ
  • 基盤モデル
  • 専門のAIベンダー
  • データプロバイダー
  • ソフトウェアプラットフォーム
  • 外部のエージェントサービス

サードパーティを使っても、システムを理解する必要がなくなるわけではありません。

外部の構成要素に頼る前に、金融機関は、それがどのような役割を果たすのか、どのような情報を受け取るのか、変更がどのように伝えられるのか、どのようなサービスへの依存があるのか、どのようなモニタリングが可能なのか、そしてプロバイダーが使えなくなったら何が起きるのかを理解しておくべきです。

これは、一つの外部の構成要素が複数の銀行のプロセスを支えている場合に、特に重要になります。

そうでなければ、一つのプロバイダーの問題が、複数のサービスで同時に障害を引き起こす可能性があります。

したがって銀行は、AIへの依存を、次の両方の水準で考えるべきです。

ユースケースの水準と金融機関全体の水準。

モデルだけでなく、統制の枠組みを拡大する

銀行のAI導入がうまくいったら、次の目標は、モデルをあらゆる場所に複製することではありません。

代わりに、最初の導入を安全なものにした基盤を再利用しましょう。

それには、例えば次のようなものが含まれます。

  • IDとアクセスの統制
  • AIの権限モデル
  • 承認されたモデルゲートウェイ
  • データコネクター
  • 証跡のログ
  • 人による承認の仕組み
  • モニタリング
  • ポリシーエンジン
  • テスト環境
  • インシデントへの統制
  • モデルやエージェントのレジストリ

例えば、同じ権限の枠組みが、いずれ次のものを支えるかもしれません。

  • 不正調査のエージェント
  • 照合のエージェント
  • カスタマーサービスのエージェント
  • コンプライアンスのアシスタント

それぞれ異なる権限を持ちながら、共通の統制アーキテクチャを通じて動作します。

これは、何十もの独立したAIパイロットよりも、はるかに強固な企業のモデルを生み出します。

次のようなものではなく、

AIプロジェクト + AIプロジェクト + AIプロジェクト

金融機関は、次のものを築き始めます。

AIの運用能力

その能力によって、一貫した統制を保ちながら、多くのユースケースを支えることができます。

例:支払い照合へのAIの導入

照合されていない支払いの照合を自動化したい銀行を考えてみましょう。

導入は、例えば次のように始まります。

  1. 判断照合されていない支払いのうち、十分に強い対応する記録があるものを判断する。
  2. 証跡取引の参照番号、口座情報、金額、日付、関連する記録を取得する。
  3. AI一致する可能性の高いものを特定し、それを裏付ける証跡を説明する。
  4. 統制どの取引が自動処理の対象になるかを定める、決定論的なルールを適用する。
  5. シャドーモードAIの推奨を、既存の照合チームの判断と比較する。
  6. 検証正しい一致、誤った一致、不確かなケース、例外時の挙動を測定する。
  7. 人による承認推奨された一致を、従業員が承認できるようにする。
  8. 限定的な自動化明確に定められた、確度が高くリスクの低いケースだけを自動で処理する。
  9. モニタリング修正、上書き、例外、システムの挙動、財務への影響を追跡する。
  10. 拡大証跡が変更を裏付ける場合にだけ、対象の取引の種類を徐々に広げる。

起きなかったことに注目してください。

この組織は、単にLLMを決済システムにつなぎ、取引を照合する権限を与えたわけではありません。

インテリジェンスが先に加えられ、権限は後からついてきました。

銀行のための実践的な導入の道筋

強固な銀行のAI導入は、次のようにまとめられます。

  1. 判断改善する金融の判断やプロセスを定義する。
  2. 境界AIが何を観察、推奨、準備、実行してよいのかを、正確に定義する。
  3. 証跡重要なアクションを裏付ける情報と監査証跡を確立する。
  4. アーキテクチャAIの推論を、決定論的なポリシー、権限、金融の実行から切り分ける。
  5. 検証通常、異常、敵対的、障害の各条件のもとで、AIシステム全体をテストする。
  6. 承認適切なガバナンスと本番移行の承認プロセスを完了する。
  7. 運用モニタリング、フォールバック、自動停止の仕組み、人による介入を備えて、段階的に導入する。
  8. 拡大統制の基盤を、ほかの金融のワークフローにも再利用する。

AIパイロットから、金融のインフラへ

最大の変化は、AIが実験ではなくなり、金融機関の運用環境の一部になったときに起こります。

その時点で、問いはもはや次のことではありません。

「モデルはどれほど賢いか?」

より重要な問いは、次のようになります。

  • それは、どの判断に影響を与えるのか?
  • どのような権限を持っているのか?
  • そのアクションを、どのような証跡が裏付けているのか?
  • どのような統制が、それを取り囲んでいるのか?
  • 挙動が変わったときに、検知できるか?
  • 安全に止めることができるか?
  • 後から、何が起きたのかを再構成できるか?

それが、次のものを中心に築かれた銀行のアーキテクチャにつながります。

インテリジェンス+権限+統制+証跡

AIがインテリジェンスをもたらす。

アクセス許可が権限を定める。

銀行のシステムが統制を実行する。

モニタリングが証跡をもたらす。

人が、運用モデルに対する責任を持ち続ける。

こうして、AIは実験から、統制された金融業務へと移ることができます。
金融サービスの近代化に向けて、変革の準備はできていますか?

金融機関ごとに、システム、規制要件、リスク管理、カスタマージャーニーは異なります。Robo Labは、セキュリティ、ガバナンス、人による監督を保ちながら、AIと自動化で業務を改善できる領域の特定をお手伝いします。

チームに相談する AIソリューションを見る